El pasado 19 de octubre de 2026 recibí este correo del ISP en donde tengo el servidor (traducción al español) en que se aloja esta web y mis cuentas de correo electrónico, entre otros servicios. En el se me comunicaba que debido a un problema de seguridad de un software de terceros (VMmanager 6) un atacante desconocido había conseguido acceder de manera remota al disco duro de mi servidor (un VPS que administro yo mismo).
Después de analizar detenidamente el contenido de dicho disco duro, las conclusiones son las siguientes:
- El 75% del disco está muy bien encriptado y es improbable que los atacantes consigan desencriptarlo por medios disponibles para personal civil; esta parte del disco contenía principalmente ficheros personales míos y de otras personas.
- El 25% restante contenía el sistema operativo y el código fuente de mis páginas web, así como claves criptográficas de los protocolos SMTP, DKIM, DNSSEC, HTTPS y otros.
- Todos los datos relativos a consultas, correos enviados y recibidos, y demás ficheros de tipo personal deberían estar a salvo ya que se encontraban en la parte encriptada del disco.
Las medidas que he tomado en relación a este incidente consisten principalmente en revocar y crear de nuevo todas las claves criptográficas que había en el servidor, tanto en la parte encriptada como en la no encriptada (por las dudas), esto incluye las siguientes claves:
- Clave RSA de identificación del servidor
- Clave de gestión remota del servidor de DNS
- Claves relativas a cifrado de las DNS (DNSSEC)
- Claves PGP usadas en mis correos electrónicos
- Certificados digitales de todos los dominios que poseo
- Claves SSH alojadas en el servidor
- Claves de firma automática DKIM (para correos electrónicos)
- Claves pública/privada utilizadas en el protocolo SMTP
En el caso de las claves PGP (con las que firmo mis correos y mi boletín), al no haber sido estas comprometidas, firmé las claves nuevas con las antiguas, así como este breve mensaje explicando lo sucedido:
-----BEGIN PGP SIGNED MESSAGE----- Hash: SHA256 Hoy, 24 de octubre de 2026, procedo a revocar mi antigua clave PGP: B568893EE930D66D3395445C862822551A93692E Sustituyéndola por: 7C6F391FF7DDF52ED06616F17BF2EC559DED8316 El motivo es un incidente de seguridad acaecido el pasado 19 de octubre en el ISP hostiman.ru donde se aloja uno de mis servidores; en dicho incidente, debido a un fallo del software VMmanager 6 usado por el ISP, fueron sustraidos de manera remota los discos duros de mi servidor por agentes desconocidos. Si bien toda la información sensible estaba encriptada, y en el caso de mis claves PGP protegidas además por una larga frase de paso, por seguridad he decidido revocar todas las claves alojadas en dicho servidor. Y para que quede constancia, firmo el presente mensaje con mi clave PGP antigua antes de proceder a revocarla. -----BEGIN PGP SIGNATURE----- iQIzBAEBCAAdFiEEtWiJPukw1m0zlURchigiVRqTaS4FAmrctnUACgkQhigiVRqT aS4DZw//QXRf1o374gDxtx6OrWrK/K85OFoiZiVL+79Zu6JWoi56wQ3CEmmt4c+H QDT6dKLqCHtaRH6Xk/srmHlZWibIw3pLgf3Tub22UgjR5SZ30Z6p8W2UbQO6ZbPe 3uwunplXVn0GXDPrHkut2PAHs7BHQryo+mnMhTP4C+GPXYPMSVBVHegsD6n8eji3 ii8avV8MgMEMybiXpqor9IYnMun79/0ecIF9hmxHLLee/8m8PGVOJoaI4qL9Y17y AO8CSRcHaNOxsOKnGlCPoPo9epEAlRaNx2IF4G4Jdyqwf93OIJG4fNvD80MDtZZF nIu6LPINNu9L893LZMv8Uo8r3o0i6OvizE3T5uKPG3wgWnudRlke08TECvjlPgMc dUWLwQ4KI9tkHUv9DbLrnJcjr1dlB67/J/NpNneOwwP0nwu9sHvdv8boGfBM4kmK XtVaefhrDzQF/v4cs5EsQMZNkH8JspAOuiFzSM4cV2s966w11NBVF1VNJxEb+KHN R1POJm+OltQA8+USShNkj5AVczXoQKkiooIwjr/oPxX+bnv6nGnmV7S5hVCh7jmJ QcJ4PGtIYD5o8ss+JIaArL39bEPzn2dRLt+DplTtaw3GPw5X2hiA+gzpnDaIR31T 0KRKDWjXkOMyMCGndfPwGW3qBd2w1kDloIqWicM275XjW/8M0i0= =Vsfc -----END PGP SIGNATURE----- |
El anterior mensaje firmado puede descargarse desde este enlace, huella SHA256: f38e36a7b422f47a9ebb59061342bd6e07821250affa12b528b2cf81ac1fcb37
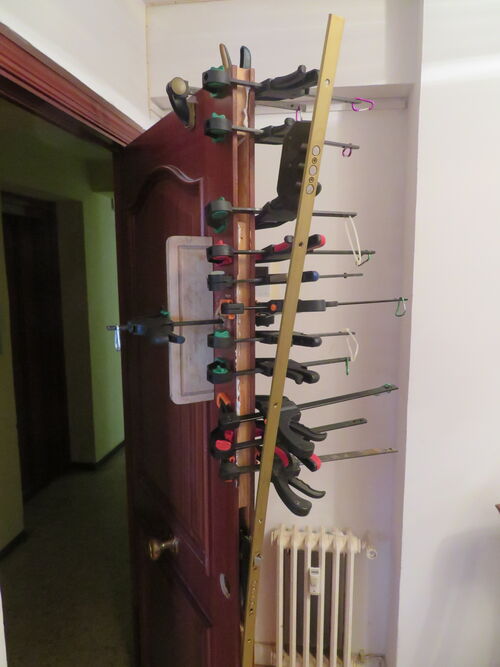
Así es que estos últimos días los he pasado muy atareado con toda esta historia, el cambiar todas esas claves criptográficas es más complejo y laborioso de lo que parece; es como cuando te entran a robar en casa, que al margen de que se lleven o no algo de valor, luego hay que arreglar los destrozos:
Por desgracia es imprescindible este "esfuerzo tecnológico" para impedir intentos de suplantación de identidad, que en mi caso particular es lo que más me preocupa, porque si algo está claro en estos tiempos turbulentos que vivimos es que quienes mandan andan muy escasos de enemigos internos con quienes ocultar las consecuencias de su egoísmo e incompetencia, ellos mismos son sus peores enemigos, tanto que nadie consigue hacerles sombra.
Al rebufo de esto también quería comentar una serie de casualidades, o anomalías, que me han ocurrido en las últimas semanas, no es que piense que estén relacionadas entre ellas ni con este incidente, pero por seguridad siempre es mejor dejar constancia pública de ellas:
- El pasado 16 de septiembre de 2026, al entrar en Argentina procedente de España, la policía aeroportuaria de Mendoza me pidió revisar mi equipaje de mano, el motivo de ello resultó ser que habían detectado que llevaba varios cuadernos manuscritos (diarios íntimos míos), los cuales estuvieron estudiando muy detenidamente durante varios minutos; la escena me recordó a la novela 1984, en la cual poseer un diario manuscrito era considerado un delito muy grave.
- El 21 de octubre pasado, recibí una llamada muy sospechosa nada menos que de Bélgica (+32465511662) intentando obtener información personal mía de manera muy insistente, el hecho lo denuncié ante el INCIBE: ver denuncia y acuse de recibo.
- Desde el 22 de octubre pasado no recibo SMS en los móviles español y portugués (los uso exclusivamente para esto, por los bancos), ya abrí las respectivas incidencias por ello; es la primera vez que me ocurre algo así.
- El tráfico malicioso hacia mis servidores lleva en aumento constante años, ya es una cosa grotesca donde la mayor parte del tráfico es claramente hostil, en gran parte debido a la falta de tráfico real por la censura del Google y similares.
- Cada vez hay más lugares donde mis webs están bloqueadas, hace 10 días una persona me comentaba que en Holanda estaban inaccesibles.
- También cada vez me encuentro con más bloqueos de la IP con la que accedo a Internet, esto en teoría se debe a que como tengo un cortafuegos agresivo para bloquear todo el tráfico malicioso, me deben de haber metido en listas negras de "IPs maliciosas" porque tengo bloqueados todos los escáneres de los autoproclamados "salvadores de Internet": CloudFlare, PaloAlto y similares.
Y ya pasando a otra cosa, y para terminar con algo más bonito, algunas fotos de mi última visita a España.
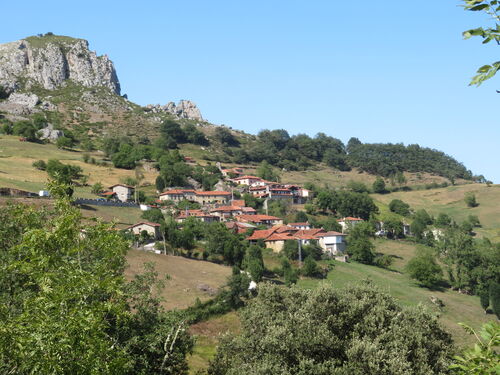
Este pueblecito tan bucólico es nada menos que "Ré", en Cantabria, el lugar donde Julio Fuentes situaba la guarida de los disidentes de Bruselas en su novela Resistencia Humana, publicada poco antes de su dramático asesinato en circunstancias nada claras.
El libro es muy recomendable, y 26 años después de publicarse puede decirse que resultó tan profético como 1984 o Un Mundo Feliz, su autor fue reportero de guerra para el periódico El Mundo, y de sus novelas se deduce que debía de tener información privilegiada para intuir los derroteros por los que estaba deslizándose el mundo en general y la Unión Europea en particular.
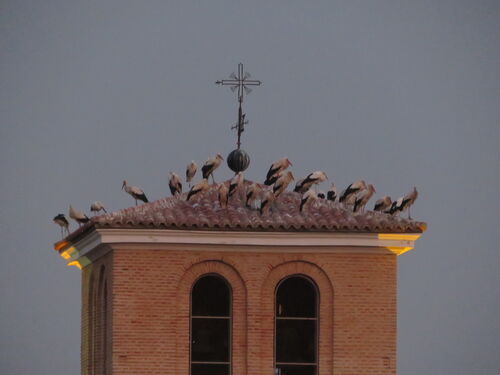
Otra cosa que me llamó la atención de mi visita por España es que hay más cigüeñas que nunca, no sé bien a que se debe, pero al menos le dan un toque pintoresco a los tejados.
Para volar a España tuve que ir primero a Santiago de Chile en autobús porque desde ahí los pasajes de avión eran 3 veces más baratos que desde Buenos Aires, y resultó que de unas 20 personas que íbamos en el autobús 18 hacían el viaje para comprar cosas de uso cotidiano en Chile, también 3 veces más baratas, y volver en el mismo día a Argentina para revenderlas...
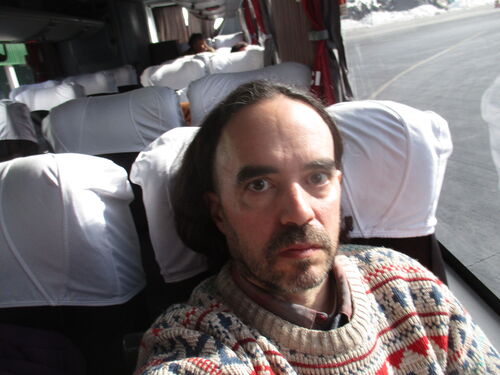
Cómo quiera que sea, fue lindo cruzar los Andes a comienzos del invierno, ya había algo de nieve pero no tanta como para bloquear la carretera.
Lamentablemente el motivo de mi viaje a España fue el fallecimiento de mi padre unos meses antes, ha sido una historia muy complicada que me ha mantenido muy ocupado este último medio año, y fue por eso que estuve todo este tiempo sin publicar nada en mi web, literalmente no tuve un minuto para ello, y de hecho sigo sin tenerlo porque todavía tengo unas cuantas cosas pendientes de resolver en relación a ese asunto.
Si no hubiese ocurrido este incidente de seguridad probablemente hubiera seguido sin escribir nada en la web, pero en una situación así lo último que se debe hacer es quedarse callado, así que hice un esfuerzo por ello y el resultado fue este artículo tan poco habitual.
Espero que el siguiente sea mejor ;-)